 芯耀
 与非AI




 95

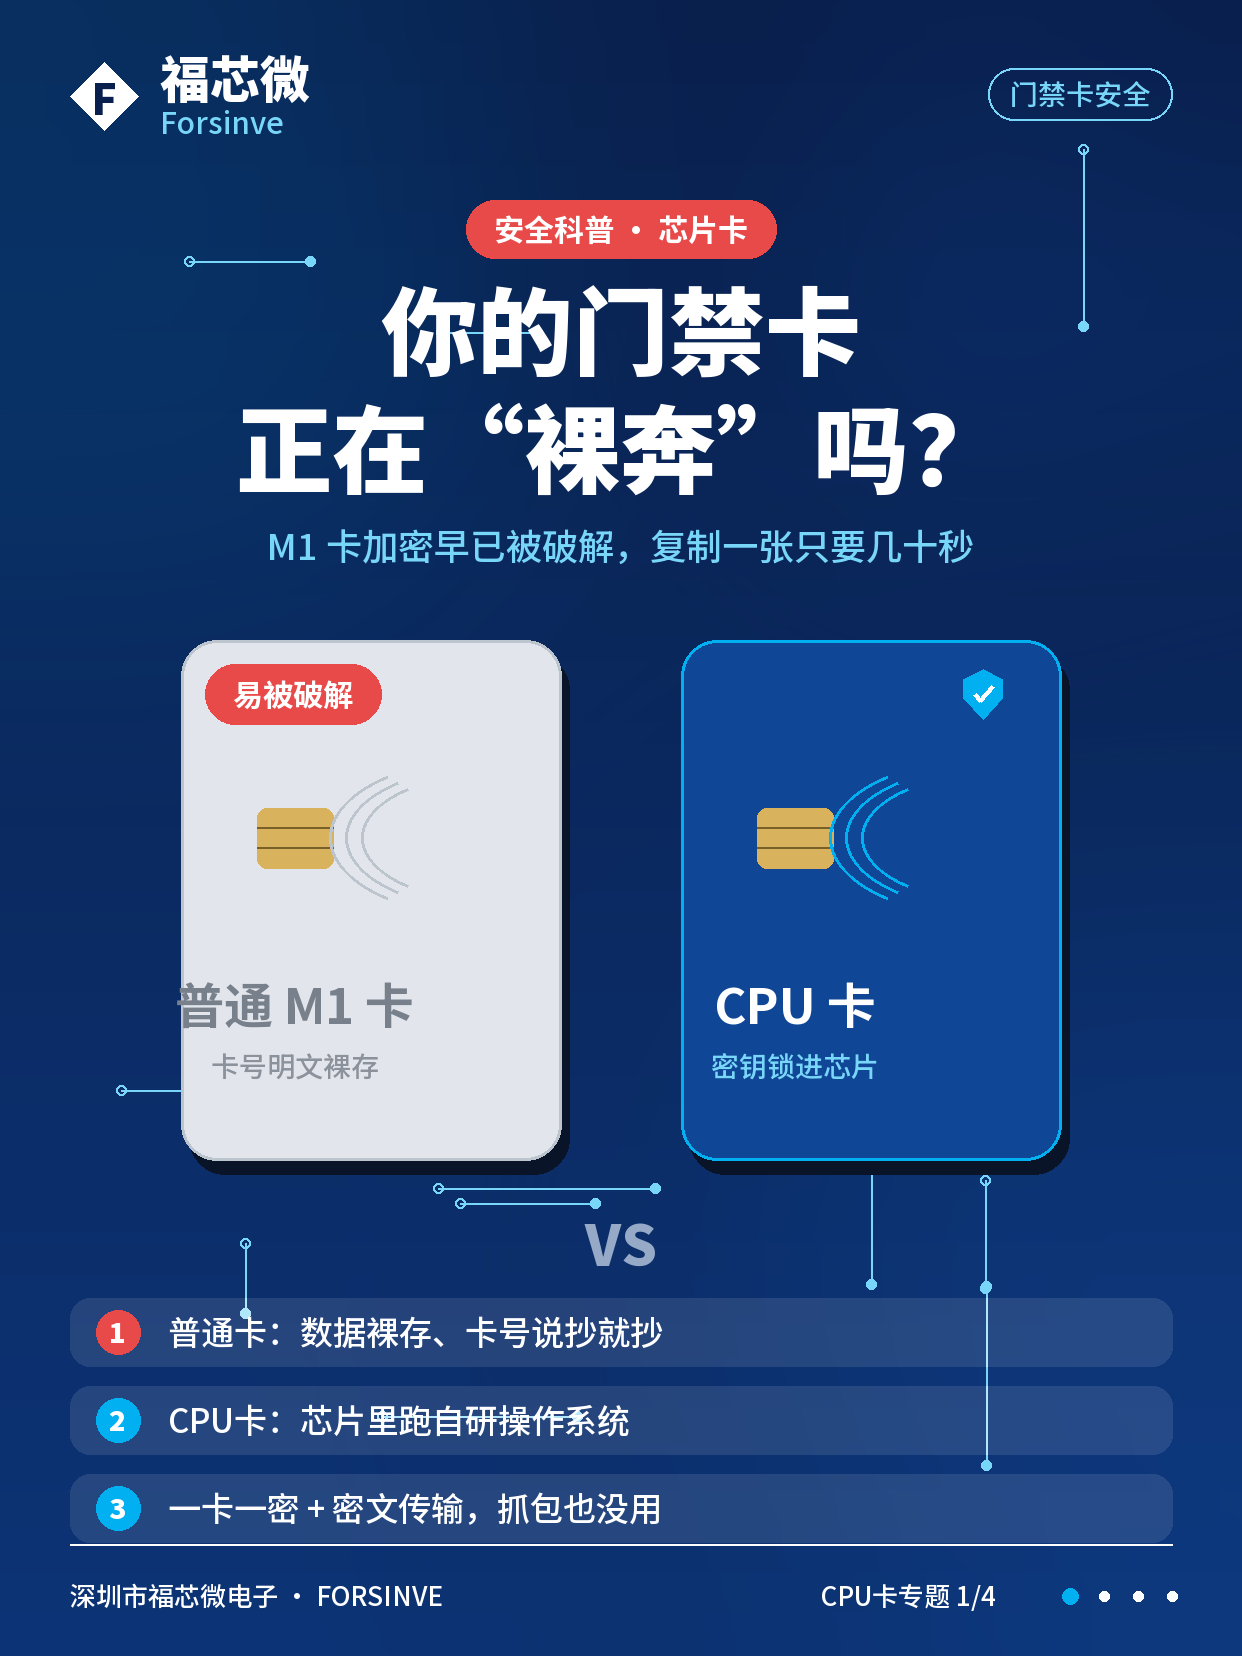
一个绕不开的痛点门禁、园区一卡通、智能锁这类场景里,大量在用的还是 M1 卡。它的加密算法早已被公开破解,卡内只做存储、不做运算,卡号与数据以可读形式存放——用百元级工具,几十秒就能完整复制一张。问题的根子不在"卡被偷了",而在卡片本身没有可信的计算与密钥保护能力。
FSVCOS3.0:卡片里的安全操作系统
深圳市福芯微电子自研的 FSVCOS3.0,是一套运行在智能卡微处理器上的 COS,官方适配型号为 FSV9816A3/A4(容量配型按 ATS 规则以 2^x KB 计)。它把防线拆成三层:
算法层——支持 SINGLE DES、TRIPLE DES 以及国密 SSF33、SM1(分组与密钥长度均为 128bit),并具备密钥分散与随机数生成能力。关键在于算法运算全部发生在卡内,密钥永远不出芯片。
传输层——提供明文、密文、MAC、密文+MAC 四种数据传送模式。MAC 方式下,数据域附 4 字节校验和;校验和以 LKey 个 0x00 为初始值,对 CLA/INS/P1/P2/Lc 和数据域做 DEA 运算,最终取结果左侧 4 字节。配合发送序列计数器,重放与篡改都会失效。
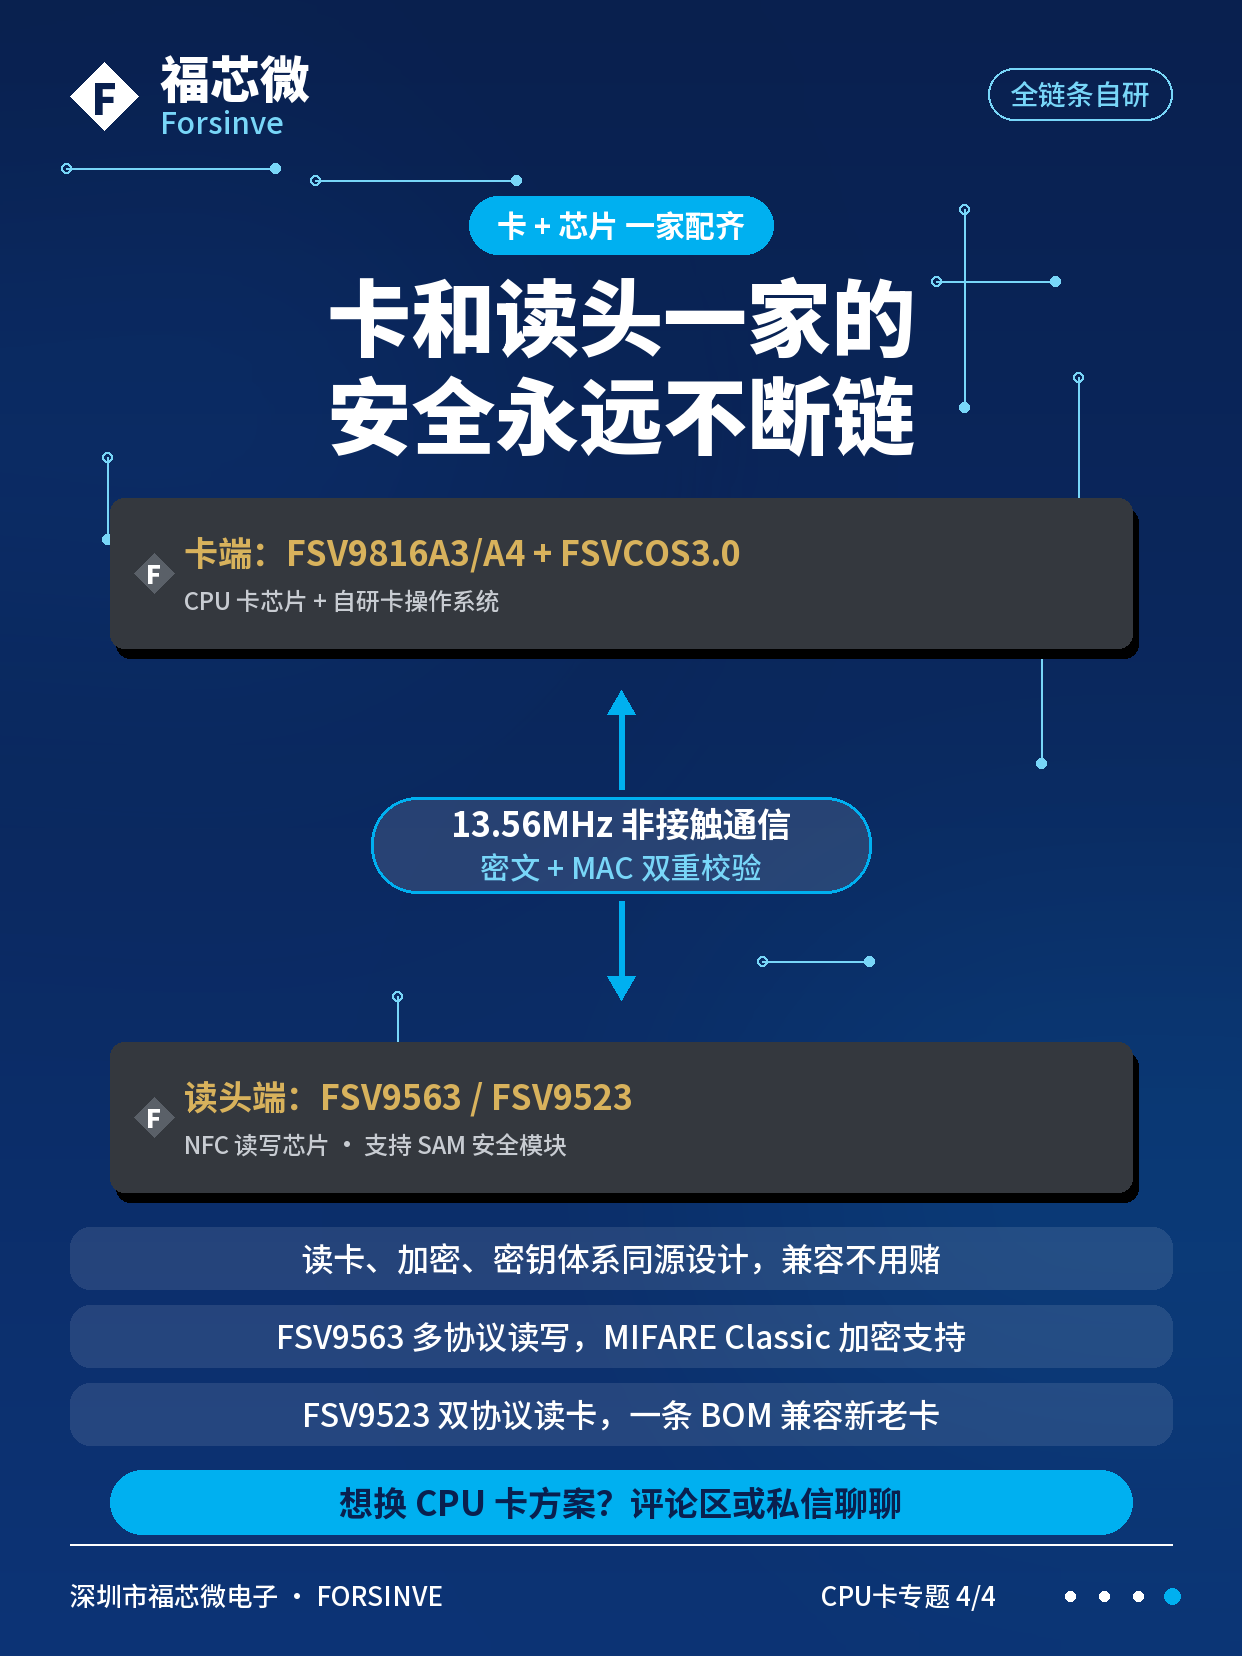
文件与权限层——文件结构符合 ISO/IEC 7816-4,支持多级 DF/EF 与多类型密钥管理;权限用单字节描述(0x00 不设控、0xFF 完全禁止),安全状态由鉴别寄存器管理,每一层可描述 15 个外部认证密钥之一的密钥状态与单 PIN 状态。另有防拔机制:更新 EEPROM 过程中掉电,重新加电后自动触发恢复。
兼容存量设备,升级不必推翻重来
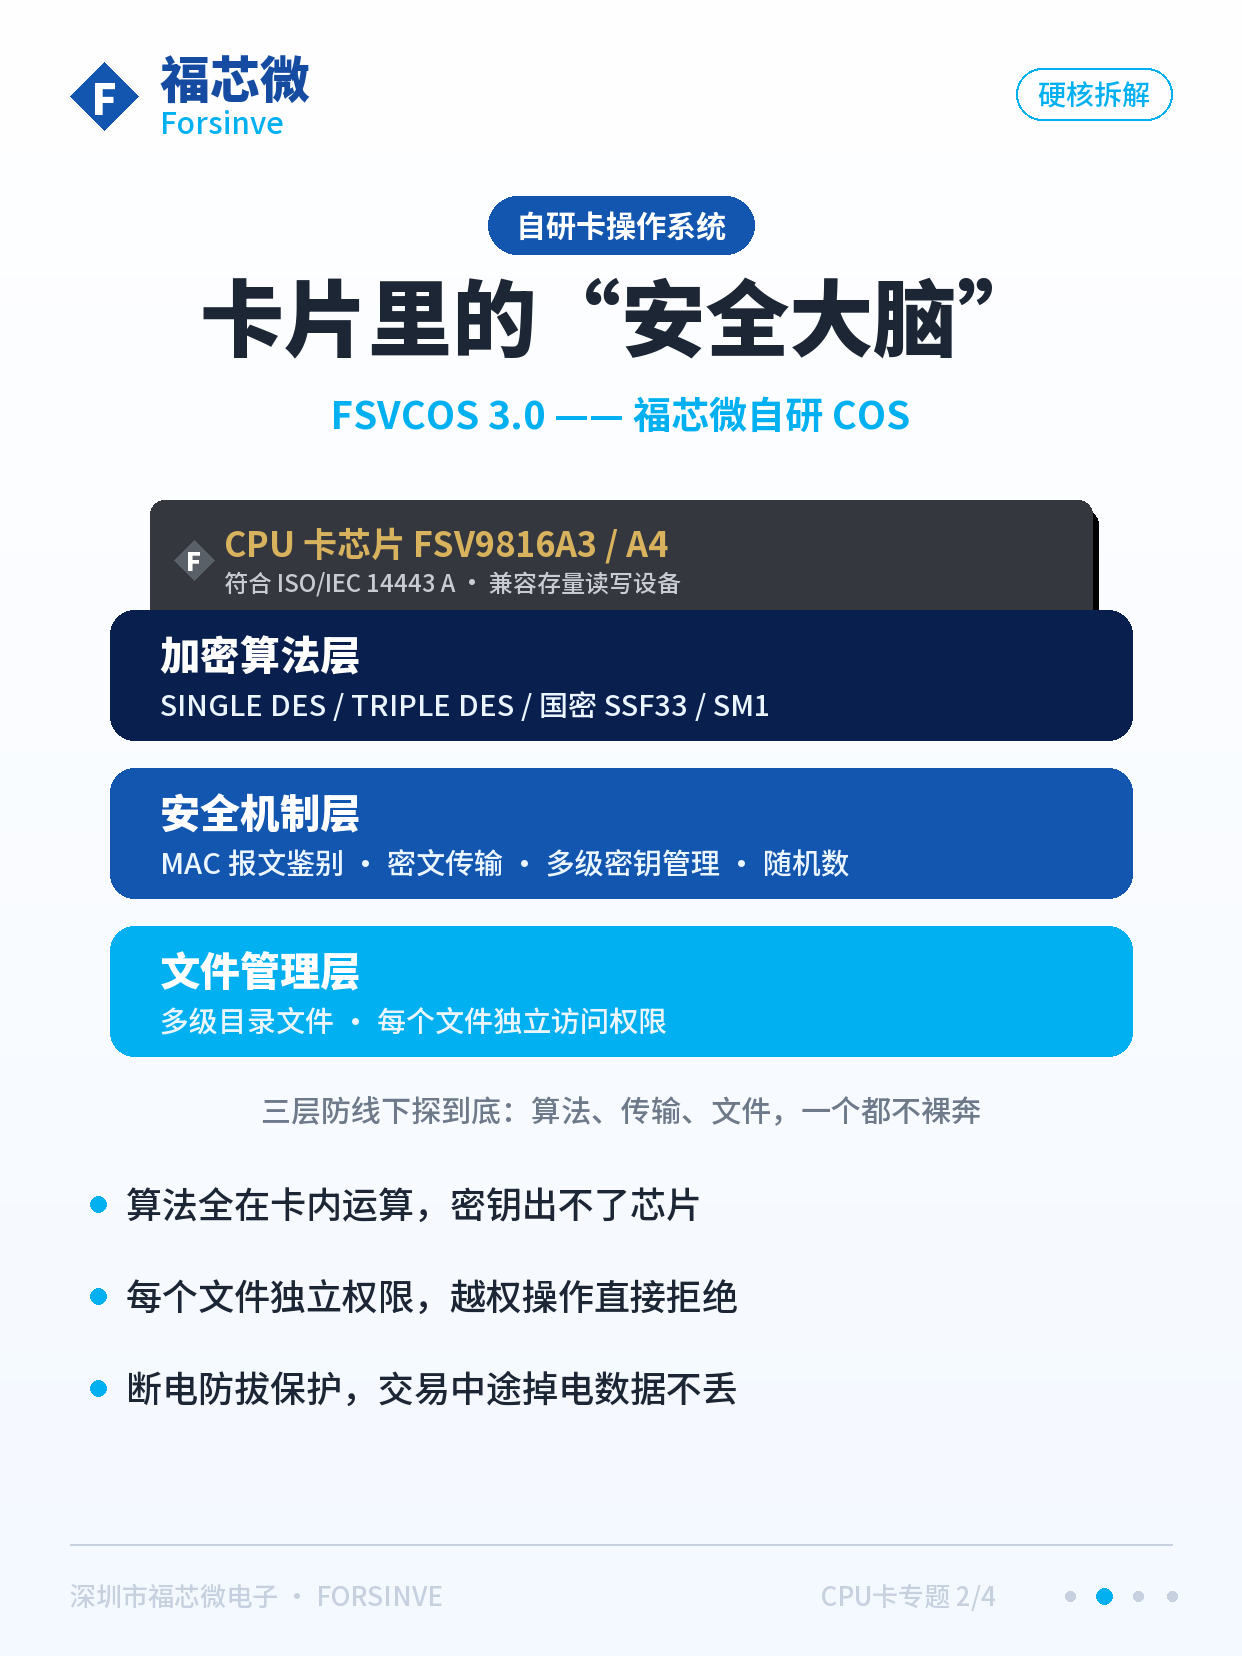
FSVCOS3.0 的上电流程遵循 ISO 14443 Type A 标准序列:REQA/WUPA → 防冲突返回 4 字节 UID+1 字节校验 → Select 返回 SAK,智能卡整体符合 ISO 14443-1/2/3/4。它支持三种上电姿态:
- 纯 CPU 模式:ATQA 0800、SAK 20
- CPU+M1 兼容模式:ATQA 0400、SAK 28
- 纯 M1 模式:ATQA 0400、SAK 08
三种姿态意味着现网按 14443A 寻卡的读头可以直接识别新卡,过渡期无需更换已部署的读卡器。同时手册明确支持 JR/T 0025 系列(PBOC 电子钱包/电子存折及非接触规范)与 CJ/T 304-2008《建设事业 CPU 卡操作系统技术要求》,金融与住建行业的合规路径是通的。
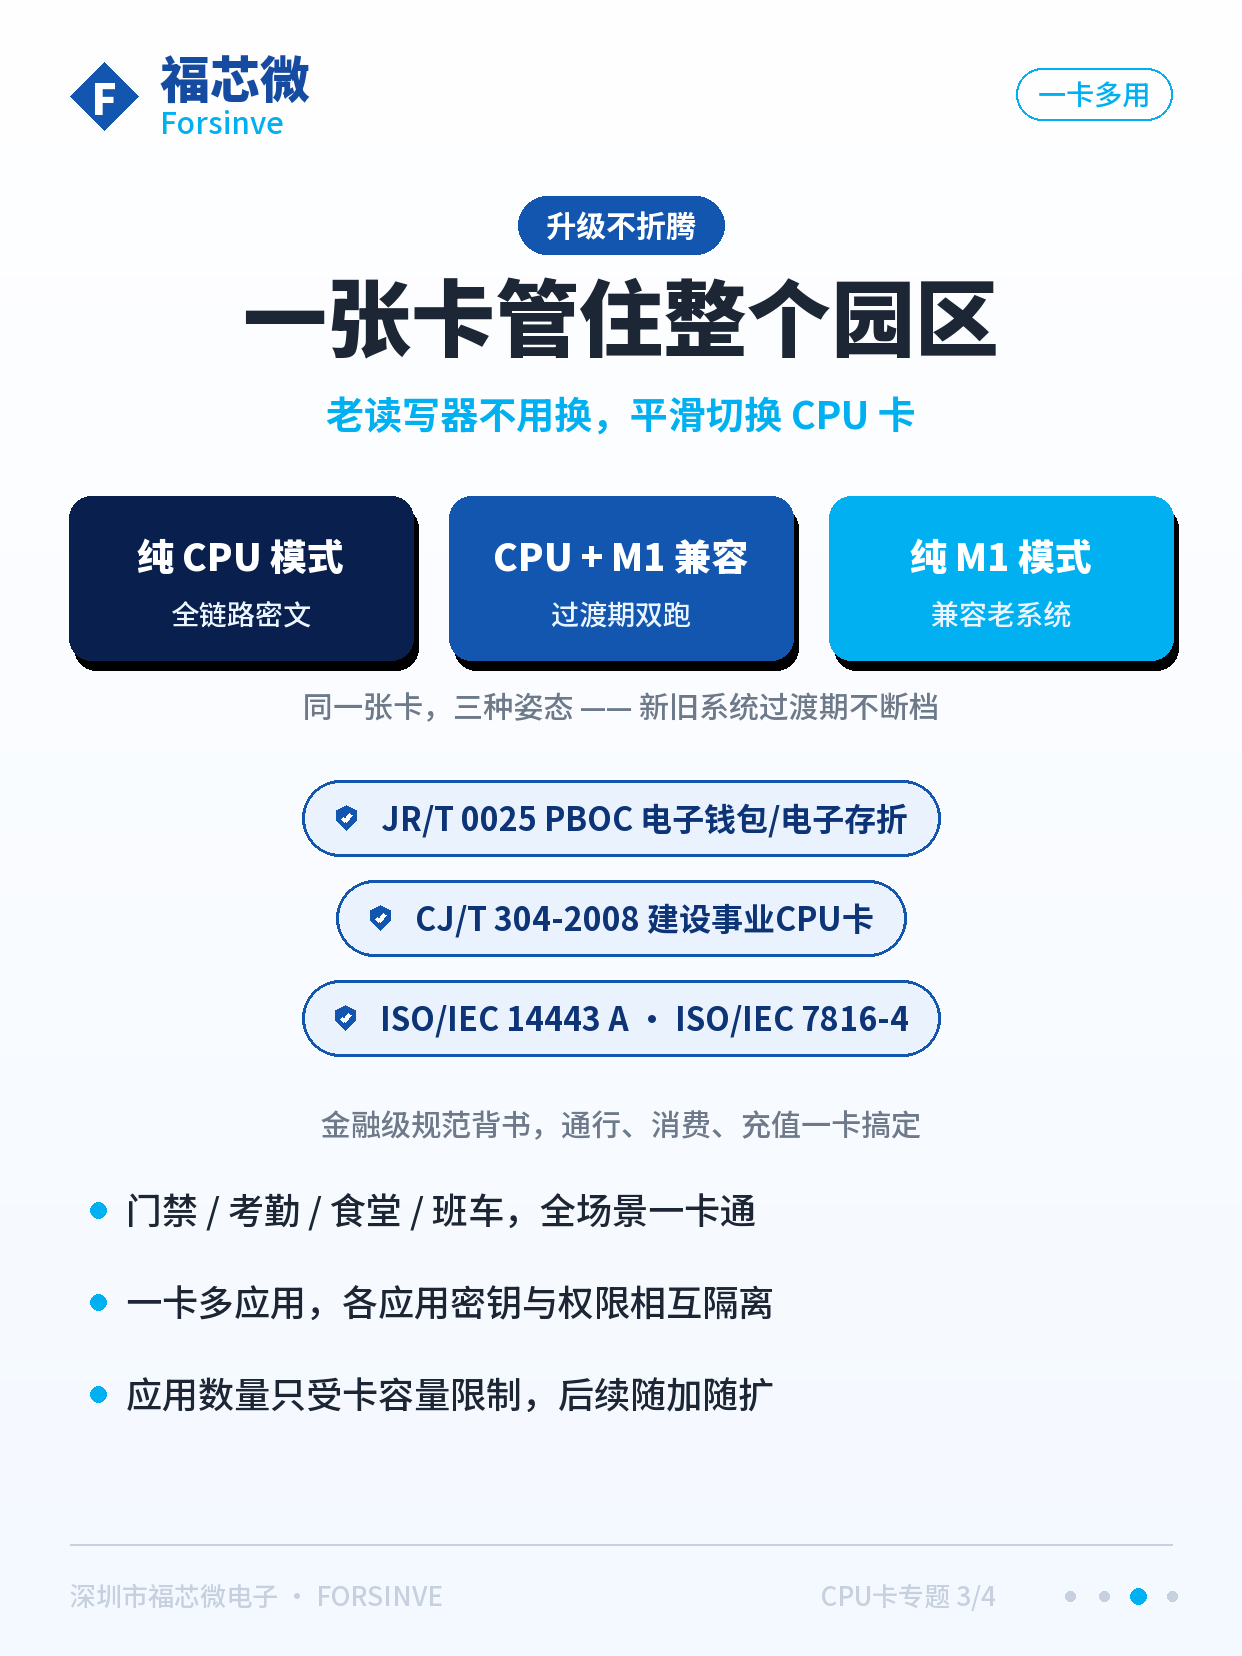
卡端+读头端,同源设计
读头侧可选 FSV9563 与 FSV9523:前者是高度集成单芯片 NFC 收发器,速率最高 848kbit/s,覆盖 14443A/MIFARE、14443B、FeliCa、ISO 18092 P2P 及 15693,提供 SPI(10Mbit/s)、I2C、UART 接口与一个独立的 SAM 安全模块 I2C 接口,512 字节 FIFO,读写距离可达 12cm;后者支持 14443A/B,读卡距离约 100mm,QFN32 封装、2.5~3.6V 供电,兼容 MIFARE Classic 加密。卡端密钥体系与读头端同源,端到端链路不必再对接第三方。
结语
把"可复制的存储卡"换成"带操作系统、会算密钥的安全终端",门禁、考勤、食堂、班车、智能锁都可以在同一张卡上跑,应用数量只受 EEPROM 容量限制,且每个应用独立管理自己的密钥与权限。对存量项目来说,这是成本与安全之间少见的"两全"选项。
参数依据《FSVCOSV3.0 用户手册》(适用型号 FSV9816A3/A4)及福芯微 NFC 读写芯片规格书,具体项目请以规格书与实测为准。



